US-01-001 Authentification
UIB-NET-MVP › Authentification › Authentification
preconditions, postconditions, acceptance_criteria, business_rules
Lecture seule — import fsd_import_20260819_001
| Référence | US-01-001 |
| EPIC | EPIC-01 — Authentification |
| Feature | FEAT-01-01 — Authentification |
| Application | UIB-NET-MVP |
| Statut | Brouillon |
| Score | 56% — Incomplet |
https://forge-lab.irada-is.com/ui-v3/projects/uibnetmvp/project-file/fsd/imports/fsd_import_20260819_001/assets/images/image_008.png
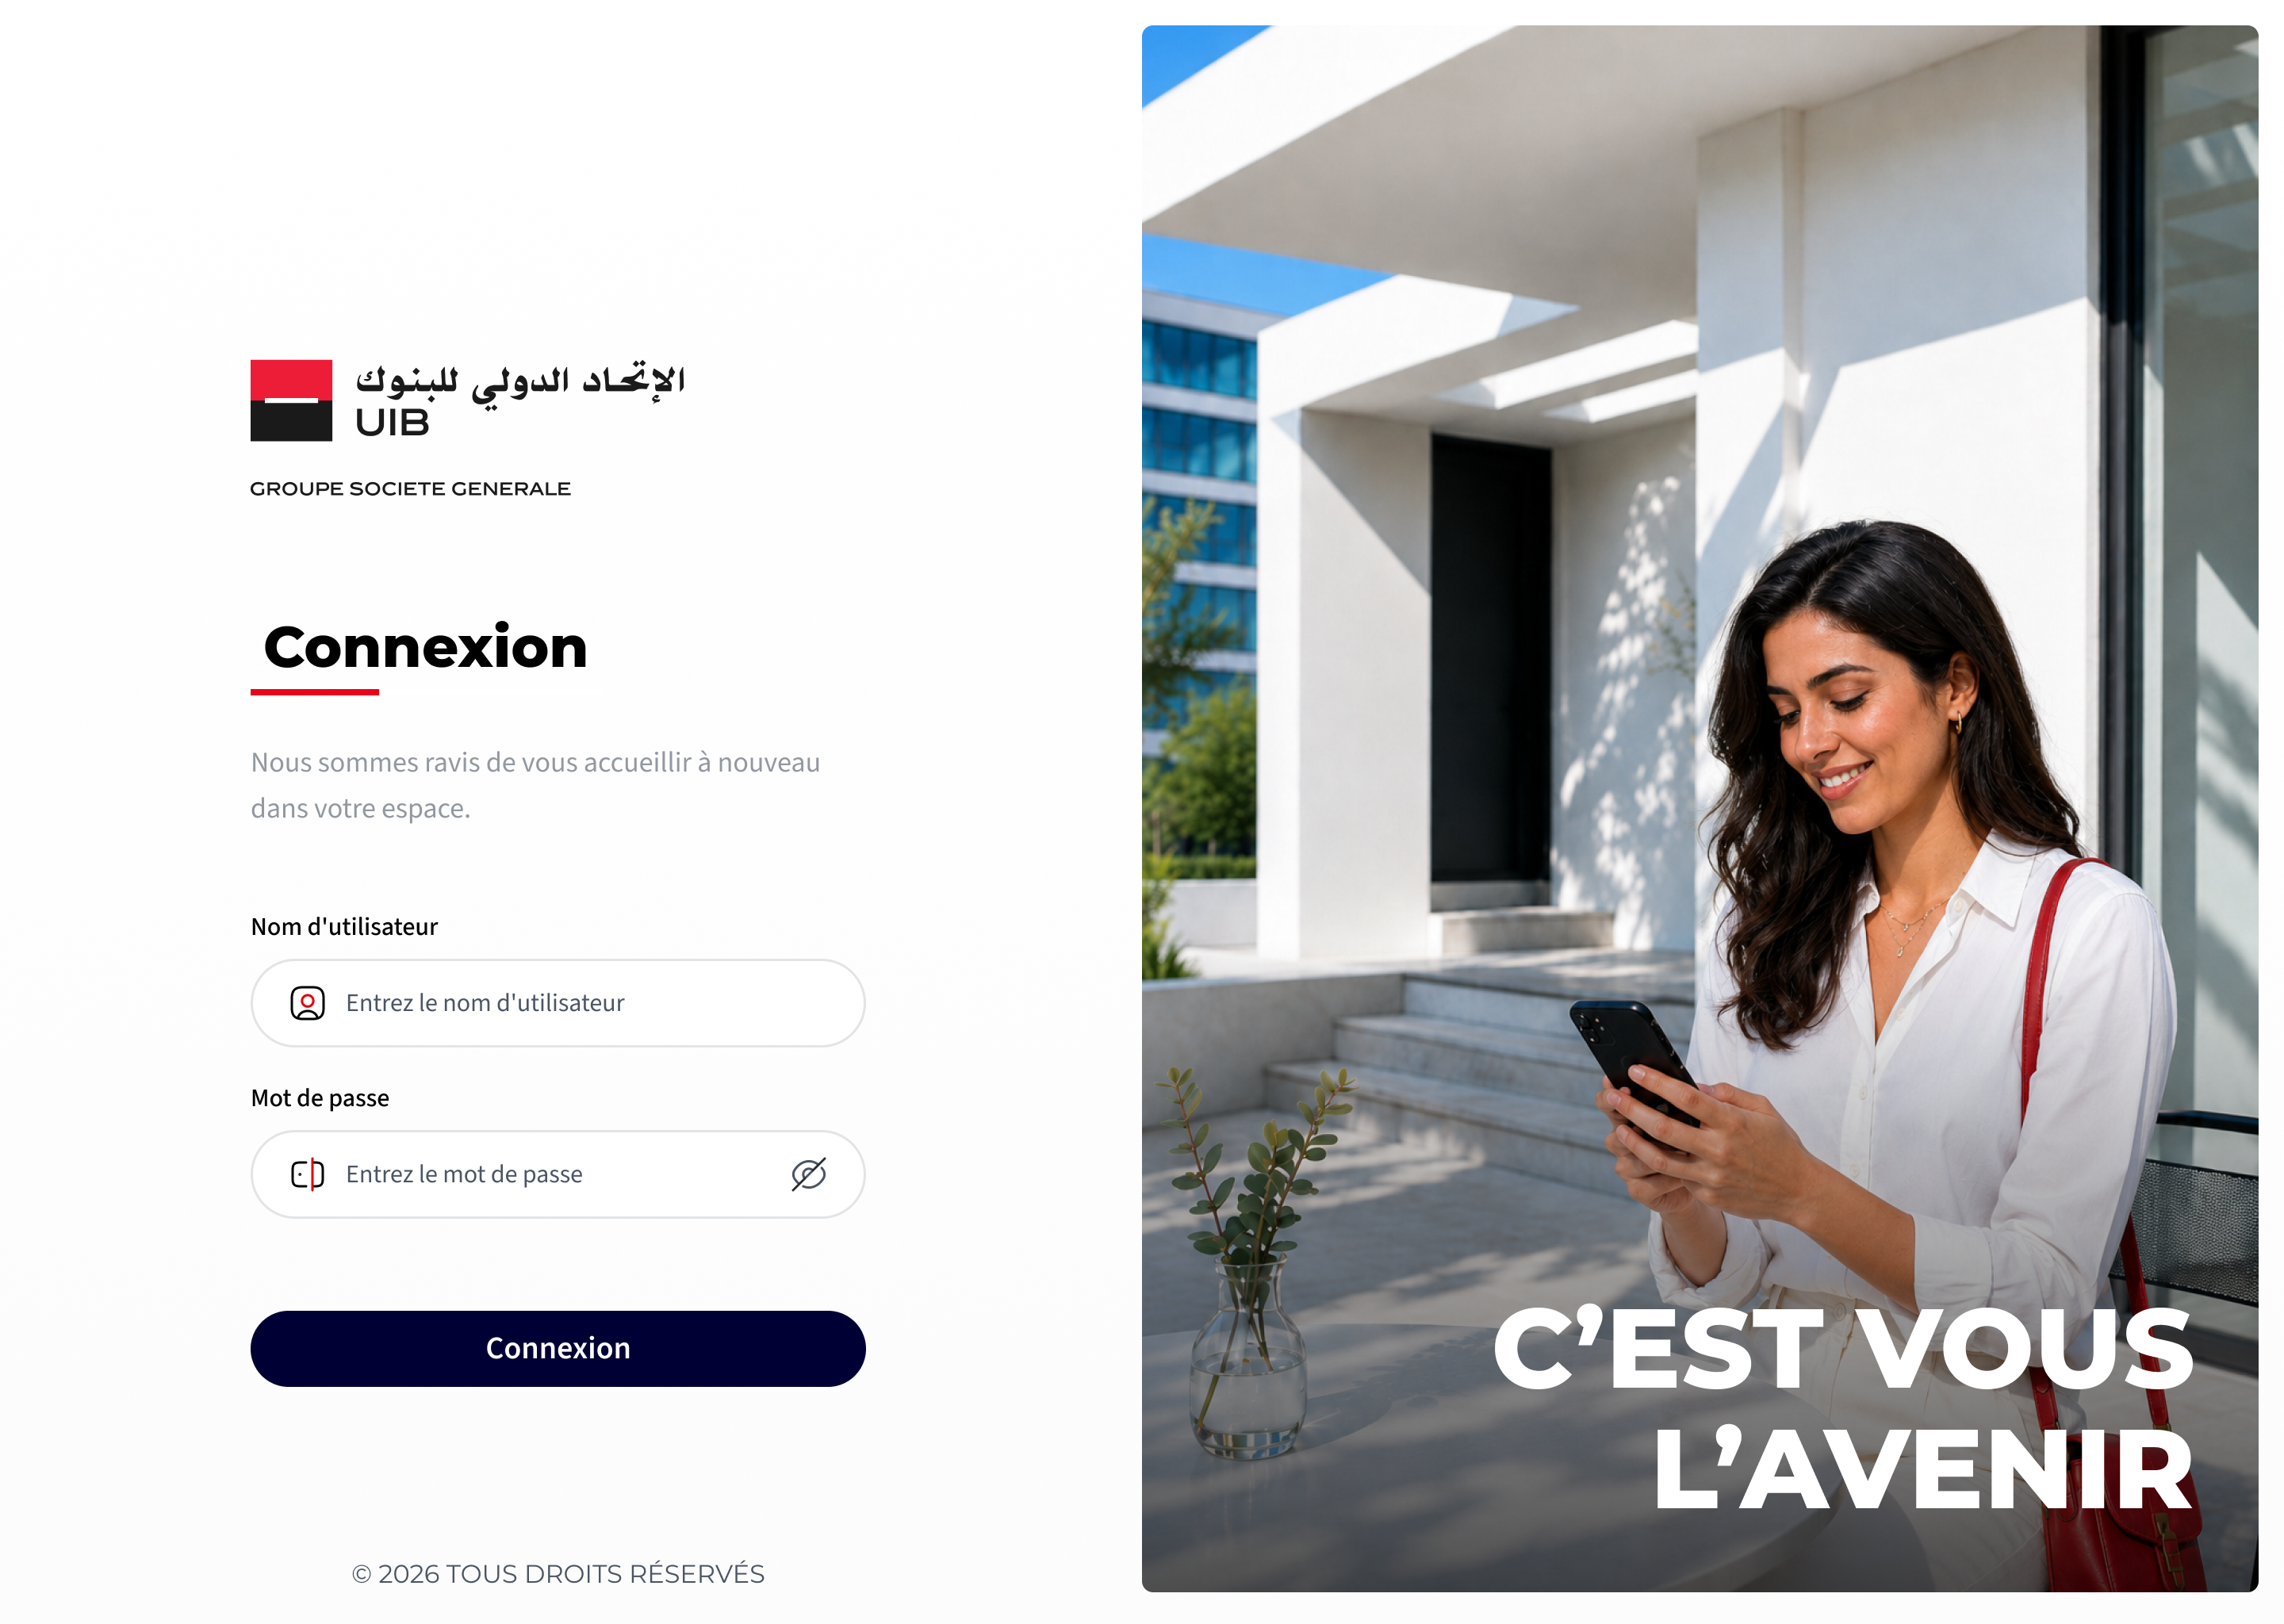
Chemin : Bouton Connexion
| Action | Description |
|---|---|
| Bouton Connexion | Il sera redirigé vers l'espace privé (La redirection est vers l'écran compte) |
Formulaire
| Champ | Type | Requis |
|---|---|---|
| Nom d’utilisateur | Texte | ● |
| Mot de passe | Alphanumérique | ● |
En tant qu’un client, je souhaite me connecter à l’application à l’aide de mon identifiant et de mon mot de passe afin d’accéder de manière sécurisée à mon espace privé. 1.Critères d’acceptation : Étant donné que je me trouve sur l’écran d’authentification, lorsque je saisis mon identifiant et mon mot de passe puis clique sur « Se connecter », mes informations d’authentification sont vérifiées. Lorsque les informations saisies sont valides, je suis authentifié. Lorsque je saisis un identifiant ou un mot de passe invalide, l’accès est refusé et le message suivant est affiché : « Le nom d'utilisateur ou le mot de passe que vous avez saisi est incorrect. Veuillez réessayer. » Lorsque les champs obligatoires ne sont pas renseignés, je ne peux pas poursuivre l’authentification et un message de validation est affiché. 2.Règles de gestion : L’utilisateur doit s’authentifier à l’aide de son identifiant et de son mot de passe. La page d’authentification repose sur une interface intégrée à Keycloak. L’accès à l’espace privé est autorisé uniquement après une authentification réussie. Le mot de passe saisi doit être masqué par défaut. En cas d’identifiant ou de mot de passe invalide, aucun détail ne doit permettre d’identifier laquelle des deux informations est incorrecte. Le nombre de tentatives de connexion échouées est contrôlé conformément aux paramètres de sécurité définis dans Keycloak. La durée de session est fixée par défaut à 10 minutes et reste configurable via Keycloak.
Non renseignées.
Non renseignées.
Non renseignés.
Non renseignées.
- Pas de point d’intégration
data/projects/uibnetmvp/fsd/imports/fsd_import_20260819_001/structure_candidate.json
— Aucune écriture ClickUp. Aucun OpenAI.