US-05-008 Authentification
UIB-NET-MVP › Authentification › Authentification
À compléter
Score :
78%
Brouillon
⚠ 2 section(s) manquante(s) :
preconditions, postconditions
Lecture seule — import fsd_import_20260819_002
📋 Identification
| Référence | US-05-008 |
| EPIC | EPIC-05 — Authentification |
| Feature | FEAT-05-01 — Authentification |
| Application | UIB-NET-MVP |
| Statut | Brouillon |
| Score | 78% — À compléter |
🖼️ Écran
1 image(s)
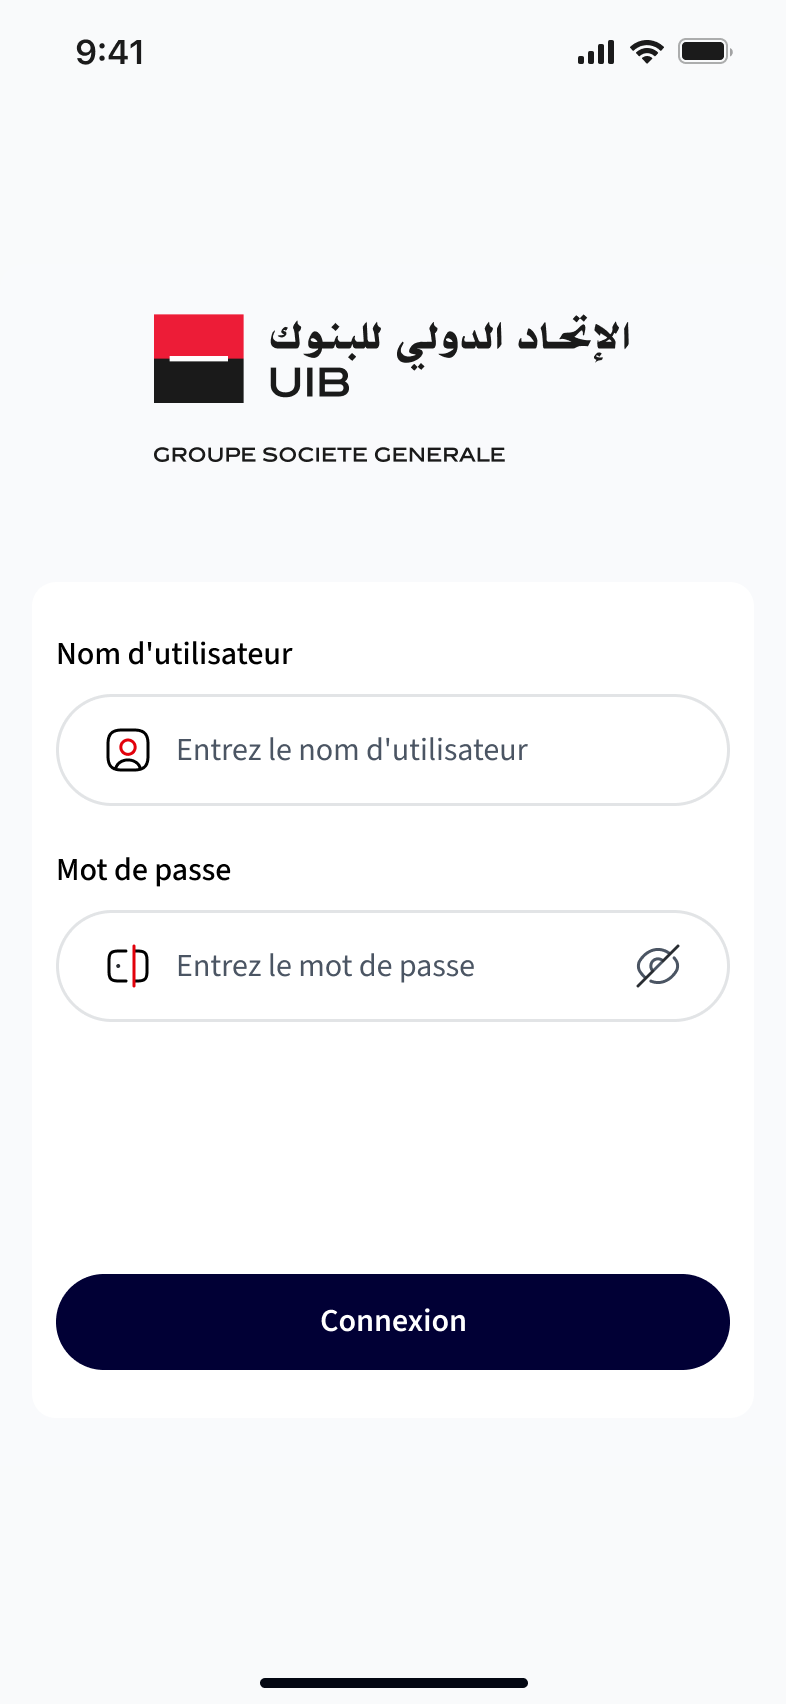
https://forge-lab.irada-is.com/ui-v3/projects/uibnetmvp/project-file/fsd/imports/fsd_import_20260819_002/assets/images/image_009.png
🧭 Navigation
Chemin : Bouton Connexion
| Action | Description |
|---|---|
| Bouton Connexion | Il sera redirigé vers l'espace privé (La redirection est vers l'écran compte) |
📋 Formulaires
1
Formulaire
| Champ | Type | Requis |
|---|---|---|
| Nom d’utilisateur | Texte | ● |
| Mot de passe | Alphanumérique | ● |
📝 Description
En tant qu’un client de l’UIB, je souhaite m’authentifier sur l’application mobile à l’aide de mon nom d’utilisateur et de mon mot de passe afin d’accéder de manière sécurisée à mes comptes.
⚡ Préconditions
Manquant
Non renseignées.
🏁 Postconditions
Manquant
Non renseignées.
✅ Critères d'acceptation
3
- Étant donné que j’accède à l’application mobile, lorsque je renseigne mon nom d’utilisateur et mon mot de passe puis appuie sur « Se connecter », mes informations d’authentification sont vérifiées.
- Lorsque mes informations sont valides, je suis authentifié et redirigé vers la liste de mes comptes.
- Lorsque mon nom d’utilisateur ou mon mot de passe est incorrect, un message d’erreur est affiché et l’accès à l’application est refusé
⚙️ Règles métier
7
- L’utilisateur doit s’authentifier à l’aide de son identifiant et de son mot de passe.
- La page d’authentification repose sur une interface intégrée à Keycloak.
- L’accès à l’espace privé est autorisé uniquement après une authentification réussie.
- Le mot de passe saisi doit être masqué par défaut.
- En cas d’identifiant ou de mot de passe invalide, aucun détail ne doit permettre d’identifier laquelle des deux informations est incorrecte.
- Le nombre de tentatives de connexion échouées est contrôlé conformément aux paramètres de sécurité définis dans Keycloak.
- La durée de session est fixée par défaut à 10 minutes et reste configurable via Keycloak.
🔗 Points d'intégration
1
- Pas de point d’intégration
🔒 Lecture seule — source :
data/projects/uibnetmvp/fsd/imports/fsd_import_20260819_002/structure_candidate.json
— Aucune écriture ClickUp. Aucun OpenAI.